Działa, więc jest gotowe?
Poprawnie działający interfejs nie oznacza, że aplikacja jest odporna na ataki.
BEZPIECZEŃSTWO APLIKACJI W ERZE AI
AI potrafi stworzyć działającą stronę lub aplikację w kilka minut. Nie oznacza to jednak, że jej kod jest bezpieczny.
Sprawdzamy aplikacje, wykrywamy potencjalne podatności i pokazujemy, co należy poprawić, zanim problemy wykorzysta ktoś inny.
PODSTAWOWY RAPORT BEZPIECZEŃSTWA
Wklej adres strony, aby otrzymać raport z sygnałami ryzyka i obszarami wymagającymi uwagi.
DZIAŁA ≠ JEST BEZPIECZNE
Narzędzia AI znacząco przyspieszyły tworzenie oprogramowania. Dzisiaj nie trzeba być programistą, żeby uruchomić własną aplikację. Problem pojawia się wtedy, gdy działający produkt trafia do prawdziwych użytkowników. Błędy autoryzacji, niewłaściwa konfiguracja czy ujawnione dane dostępowe mogą pozostać niezauważone, mimo że aplikacja pozornie działa prawidłowo.
Poprawnie działający interfejs nie oznacza, że aplikacja jest odporna na ataki.
Niewłaściwe zabezpieczenia mogą umożliwić nieautoryzowany dostęp do danych użytkowników.
Kod wygenerowany przez AI może zawierać podatne zależności, błędne mechanizmy dostępu i niebezpieczne konfiguracje.
Nie musisz znać się na bezpieczeństwie aplikacji.Właśnie dlatego warto zlecić jej niezależną weryfikację.
ZAKRES AUDYTU
Przeprowadzamy audyt bezpieczeństwa strony internetowej lub aplikacji webowej: identyfikujemy potencjalne zagrożenia i przedstawiamy konkretne rekomendacje. Dokładny zakres testów ustalamy indywidualnie na podstawie technologii, architektury i udzielonego dostępu.
Audyt bezpieczeństwa aplikacji pozwala zweryfikować potencjalne podatności, które mogą prowadzić do nieautoryzowanego dostępu lub naruszenia bezpieczeństwa danych.
Analiza bezpieczeństwa kodu pomaga wykryć błędy wpływające na bezpieczeństwo i możliwość dalszego utrzymania aplikacji.
Weryfikujemy dostępne elementy konfiguracji oraz potencjalne problemy na styku aplikacji i środowiska uruchomieniowego.
Pomagamy ustalić, jakie istotne problemy należy rozwiązać, zanim aplikacja zacznie obsługiwać prawdziwych użytkowników.
Zakres zależy od projektu i udzielonego dostępu. Audyt bez dostępu do kodu nie jest równoważny analizie kodu źródłowego ani testom aplikacji.
NASZE PODEJŚCIE
W audytach wykorzystujemy uznane podejścia do analizy bezpieczeństwa aplikacji webowych. W zależności od zakresu prac możemy opierać weryfikację na wybranych wymaganiach i scenariuszach testowych z metodyk OWASP.
Analiza najważniejszych kategorii ryzyka bezpieczeństwa aplikacji webowych.
Weryfikacja wybranych wymagań dotyczących zabezpieczeń aplikacji.
Scenariusze i techniki testowania bezpieczeństwa aplikacji webowych.
Każdy audyt ma określony zakres. W raporcie wskazujemy, co zostało zweryfikowane, jakie problemy wykryliśmy i jakie ograniczenia miały przeprowadzone testy.
JAK TO DZIAŁA
Prześlij adres strony i krótko opisz projekt. Powiedz, czy masz dostęp do kodu źródłowego.
Analizujemy potrzeby i proponujemy zakres audytu odpowiedni do rodzaju aplikacji.
Sprawdzamy uzgodnione obszary bezpieczeństwa, wykorzystując narzędzia analityczne i ręczną weryfikację.
Dostajesz opis wykrytych problemów, ich znaczenia i rekomendowanych działań naprawczych.
EFEKT NASZEJ PRACY
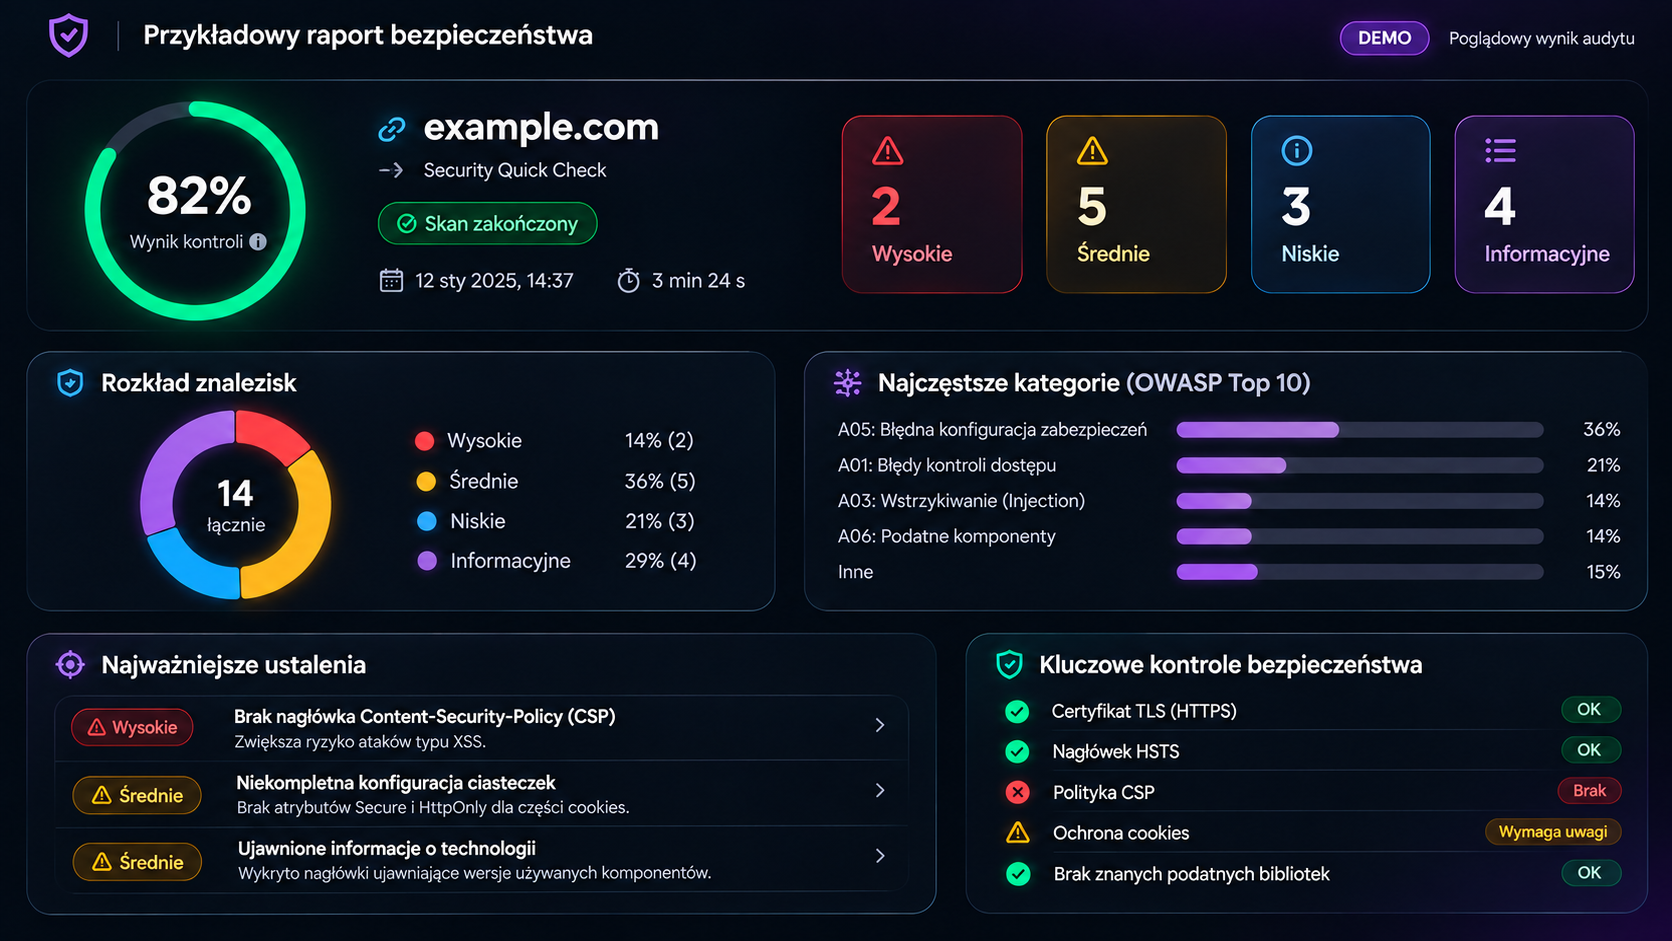
Wyniki audytu przedstawiamy w przejrzystym raporcie, który pomaga zrozumieć wykryte zagrożenia i zaplanować ich usunięcie.
DLA KOGO JEST NASZA USŁUGA?
Korzystasz z Lovable, Bolt, Cursor albo innych narzędzi AI? Audyt aplikacji AI pomaga zweryfikować bezpieczeństwo kodu przed udostępnieniem aplikacji użytkownikom.
Masz gotowy prototyp i planujesz premierę? Poznaj najważniejsze ryzyka, zanim zaczniesz rozwijać produkt.
Twoja firma korzysta z własnej aplikacji lub strony? Sprawdź, czy nie występują w niej istotne problemy bezpieczeństwa.
Potrzebujesz dodatkowej, niezależnej weryfikacji wybranych zabezpieczeń projektu? Możemy pomóc w określeniu zakresu i przeprowadzeniu audytu.
FAQ
Zebraliśmy odpowiedzi, które pomagają przygotować się do rozmowy o audycie.
Niekoniecznie. Zarówno kod napisany przez człowieka, jak i wygenerowany przez AI może zawierać podatności. Problem pojawia się szczególnie wtedy, gdy gotowa aplikacja trafia do użytkowników bez odpowiedniej weryfikacji.
Nie zawsze. Część weryfikacji można przeprowadzić bez dostępu do kodu. Dokładniejsza analiza zwykle wymaga jednak dostępu do repozytorium lub wybranych elementów środowiska.
Żaden audyt nie gwarantuje wykrycia wszystkich podatności. Jego celem jest identyfikacja problemów w uzgodnionym zakresie oraz wskazanie działań ograniczających ryzyko.
Możemy omówić możliwość realizacji poprawek po zakończeniu audytu. Zakres i koszt takich prac ustalamy oddzielnie.
Cena zależy od wielkości aplikacji, zastosowanych technologii, dostępności kodu i zakresu testów. Skontaktuj się z nami, aby otrzymać propozycję dopasowaną do projektu.
Nie. To audyt IT skoncentrowany na bezpieczeństwie współczesnych aplikacji webowych, niezależnie od sposobu ich tworzenia.
Tak. Audyt przed publikacją to dobry moment na wykrycie i ograniczenie istotnych ryzyk. Sposób przekazania dostępu ustalamy indywidualnie.
KONTAKT
Prześlij podstawowe informacje. Skontaktujemy się z Tobą, żeby omówić zakres audytu.
Nie przesyłaj haseł, tokenów API ani innych poufnych danych w formularzu. Sposób bezpiecznego przekazania dostępów ustalimy oddzielnie.
Pola oznaczone jako wymagane muszą zostać wypełnione.